Локальні медичні AI-агенти можуть працювати без хмари й не передавати дані пацієнтів назовні
Більшість потужних AI-систем працює через хмарні сервіси, але для лікарень це створює питання конфіденційності, затримки та контролю над даними. Нове дослідження показало, що медичні агенти можна запускати безпосередньо на локальній інфраструктурі. Такий підхід називають on-premise AI: модель і клінічні дані залишаються всередині організації.
Лікарня контролює і модель, і дані
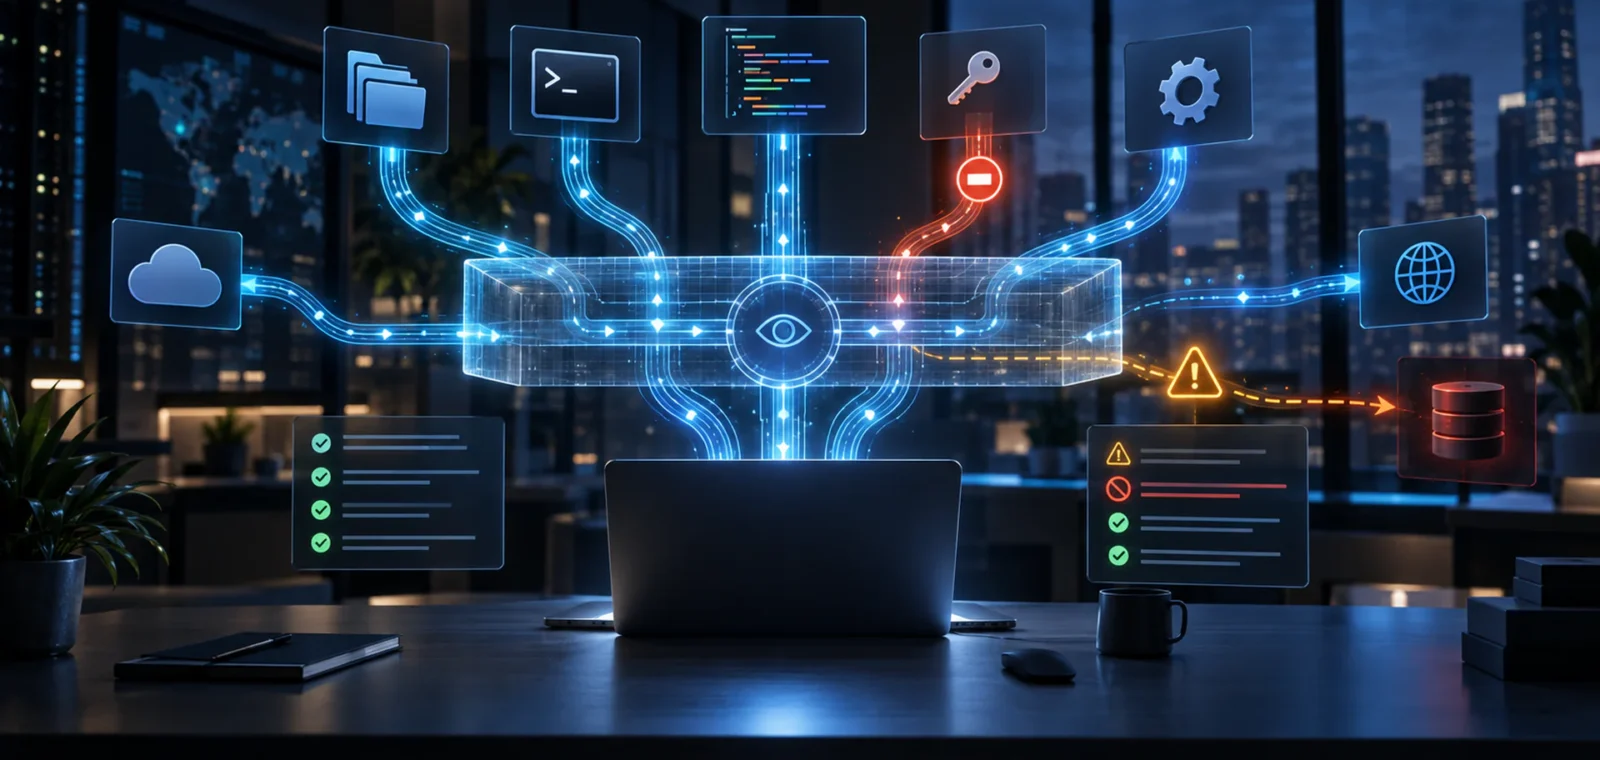
Локальне розгортання зменшує потребу передавати медичні записи сторонньому хмарному провайдеру. Це також полегшує аудит: лікарня може точно знати, яку версію моделі використовує, які інструменти їй доступні та які журнали дій зберігаються. Для агентних систем це особливо важливо, бо вони можуть не лише читати текст, а й викликати внутрішні бази даних або інші клінічні інструменти. Локальний агент можна обмежити лише затвердженими базами, внутрішніми протоколами та конкретними діями.
Ціна приватності — вища вимога до локальної інфраструктури
Потужні моделі потребують GPU, технічної підтримки й регулярного оновлення. Не кожна клініка може дозволити собі таку систему. Тому перспективним напрямком є використання компактніших моделей, спеціалізованих на конкретних медичних задачах. Локальність не гарантує правильності відповіді, але вирішує окрему проблему — контроль над конфіденційними даними. Додаткова перевага — можливість працювати при обмеженому зовнішньому інтернет-зʼєднанні. У перспективі лікарні зможуть обирати між хмарною потужністю й локальним контролем залежно від ризику конкретного сценарію.
Для практичного використання цей результат потрібно перевіряти на незалежних даних і в умовах, близьких до реального сценарію. Саме зовнішня валідація показує, чи переноситься лабораторна перевага на повсякденну роботу системи без прихованих побічних ефектів.
Локальна архітектура також дозволяє швидше впроваджувати політики доступу: один агент може бачити лише знеособлені дані, інший — конкретний реєстр, а критичні дії можна залишити виключно за людиною.
Це робить on-premise підхід особливо цікавим для лікарень із суворими вимогами до інформаційної безпеки та для сценаріїв, де зовнішня передача медичних записів небажана.
Для пацієнта така архітектура може бути майже непомітною, але для лікарні різниця суттєва: журнал запитів, версія моделі та доступ до даних залишаються під локальним адмініструванням, що спрощує контроль і розслідування помилок.